An toàn
Lừa đảo đổi tài khoản trên hoá đơn: Người Úc mất 166,8 triệu AUD năm 2025
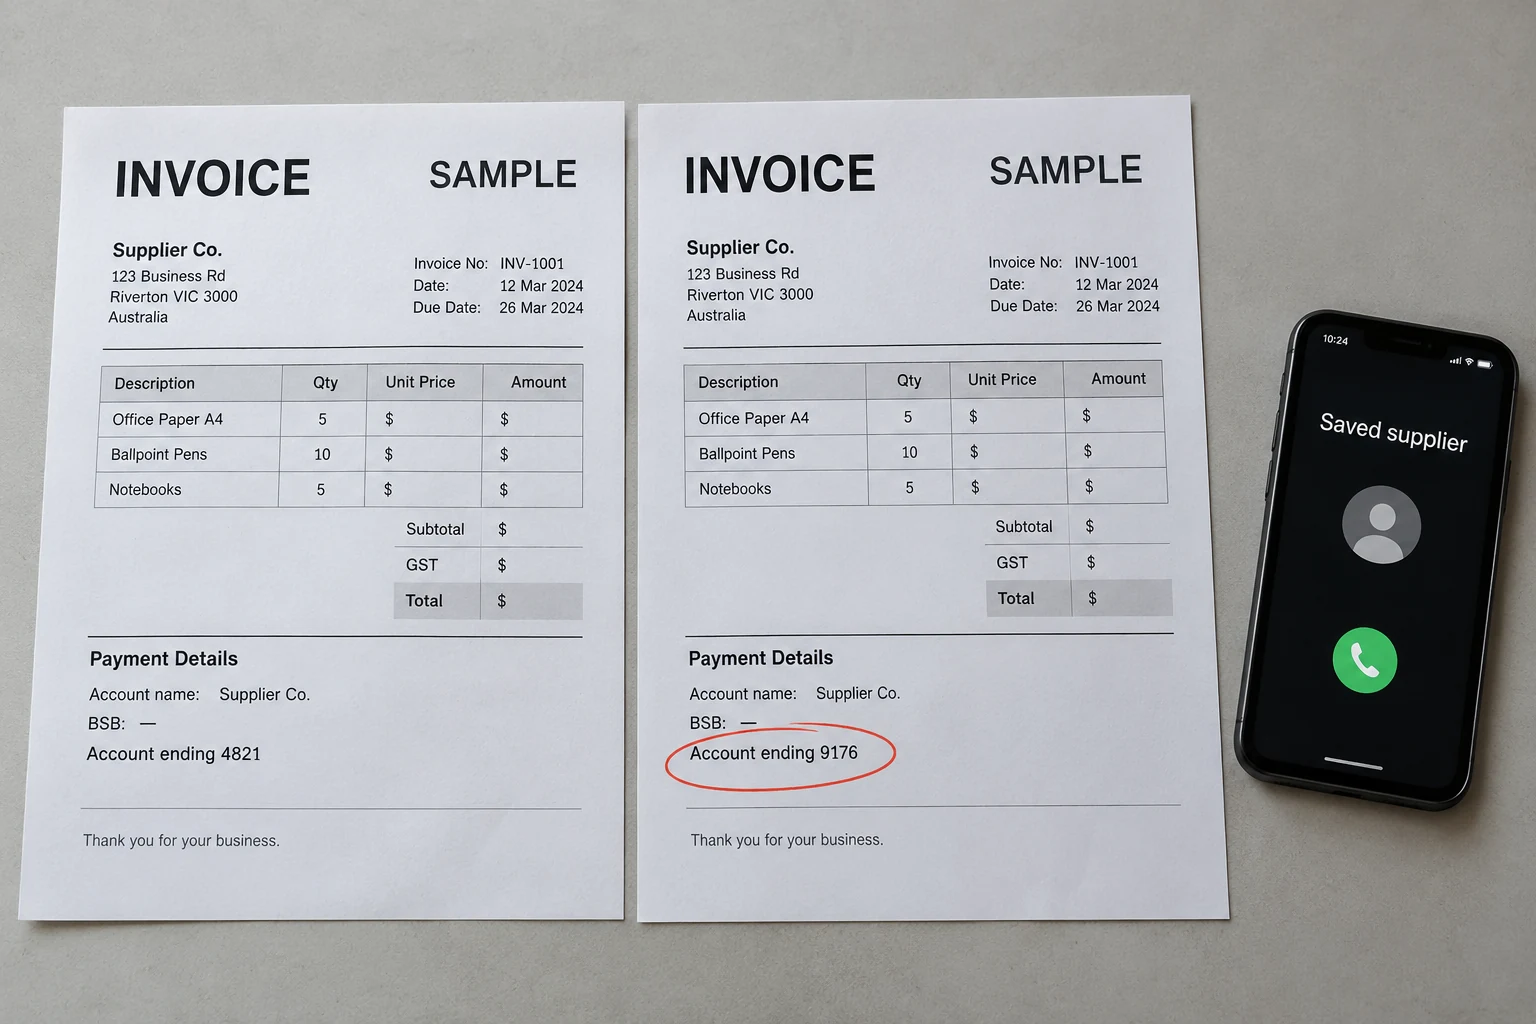
Lời khuyên về an toàn mạng cho doanh nghiệp nhỏ thường xoay quanh mật khẩu và phần mềm diệt virus. Tuy nhiên, một trong những hình thức lừa đảo gây thiệt hại lớn nhất lại không cần vượt qua hai lớp bảo vệ này.
Năm 2025, lừa đảo đổi tài khoản nhận tiền (payment redirection) gây thiệt hại 166,8 triệu AUD tại Úc, chỉ đứng sau lừa đảo đầu tư (ACCC Targeting Scams, công bố 30/03/2026).
Hình thức lừa đảo này hầu như không có dấu hiệu bất thường: nó trông như một hoá đơn từ nhà cung cấp quen thuộc, nằm ngay trong chuỗi email doanh nghiệp đang trao đổi.
Những ý chính
- Năm 2025, người Úc mất 2,18 tỷ AUD vì lừa đảo, với 481.523 lượt báo cáo, trong đó 274.577 lượt có thiệt hại về tiền.
- Lừa đảo đổi tài khoản nhận tiền gây thiệt hại 166,8 triệu AUD, đứng thứ hai chỉ sau lừa đảo đầu tư (837,7 triệu AUD).
- Lừa đảo giả mạo (phishing) bị báo cáo nhiều nhất, với 65.361 lượt và 97,6 triệu AUD thiệt hại.
- Kẻ gian thường chiếm hộp thư của một bên, hoặc giả mạo địa chỉ email, có khi chỉ đổi một ký tự.
Tổng thiệt hại đã giảm 29,7% so với mức đỉnh 3,1 tỷ AUD năm 2022, nhưng năm 2025 vẫn tăng 7,8% so với năm 2024. Các biện pháp phòng chống đang phát huy tác dụng trên diện rộng, nhưng từng doanh nghiệp vẫn cần tự bảo vệ mình.
Thiệt hại tập trung ở đâu
Số liệu phân loại thiệt hại cho thấy một điểm đáng chú ý: các hình thức gây thiệt hại lớn không phải tấn công kỹ thuật, mà là lợi dụng những quy trình đang diễn ra bình thường.
Lừa đảo đầu tư gây thiệt hại nhiều nhất với 837,7 triệu AUD. Tiếp theo là lừa đảo đổi tài khoản nhận tiền (166,8 triệu AUD), lừa đảo tình cảm (139,9 triệu AUD) và lừa đảo giả mạo (97,6 triệu AUD). Năm nhóm đầu chiếm khoảng 60% tổng thiệt hại.
Với doanh nghiệp thường xuyên thanh toán hoá đơn cho nhà cung cấp, hình thức thứ hai mới là rủi ro đáng lo ngại nhất.
Thủ đoạn diễn ra như thế nào
Theo Scamwatch, kẻ gian giả danh một doanh nghiệp hoặc nhân viên của doanh nghiệp đó qua email, rồi đề nghị chuyển một khoản sắp thanh toán sang tài khoản khác.
Kẻ gian thường dùng một trong hai cách. Một là chiếm quyền hộp thư của một trong hai bên, rồi âm thầm theo dõi cho đến khi thấy một khoản đủ lớn sắp được thanh toán. Hai là giả mạo địa chỉ email, chỉ đổi một ký tự để người đọc lướt qua không nhận ra.
Thủ đoạn này nguy hiểm vì xuất hiện đúng thời điểm. Khoản tiền có thật, nhà cung cấp có thật, công việc có thật. Chỉ có số tài khoản là mới.
Vì vậy, phần mềm diệt virus không thể ngăn chặn: email không chứa tệp độc hại nào, chỉ có một dòng thông tin bị thay đổi.
Cách Holdrix xây dựng quy trình có lưu vết
Bốn chốt chặn trong quy trình
Các biện pháp dưới đây nằm trong quy trình thanh toán của doanh nghiệp, không phụ thuộc vào phần mềm.
1. Chỉ đổi số tài khoản sau khi xác minh qua điện thoại
Mọi thay đổi số tài khoản đều phải được xác nhận bằng một cuộc gọi đến số điện thoại doanh nghiệp đã lưu từ trước, không phải số ghi trong email vừa nhận. Doanh nghiệp nên đưa điều này thành quy định nội bộ bắt buộc.
2. Khoản thanh toán lớn cần hai người duyệt
Doanh nghiệp nên đặt một hạn mức, mọi khoản vượt hạn mức phải có người thứ hai phê duyệt. Việc có hạn mức quan trọng hơn con số cụ thể.
3. Đối chiếu với đơn đặt hàng, không đối chiếu với email
Hoá đơn phải khớp với một đơn đặt hàng hoặc công việc đã được ghi nhận trong hệ thống của doanh nghiệp. Nếu chỉ đối chiếu với email, doanh nghiệp đang xác minh bằng chính kênh có thể đã bị chiếm quyền.
4. Bật xác thực hai lớp cho hộp thư
Nhiều vụ việc bắt đầu từ một hộp thư bị chiếm quyền. Bật xác thực hai lớp cho email gần như không tốn chi phí nhưng chặn được đúng lỗ hổng này (hướng dẫn của Cục Tín hiệu Úc, ASD).
Ba biện pháp đầu không tốn chi phí, chỉ cần ban hành thành quy định và thống nhất trong nội bộ.
Vấn đề thường gặp ở doanh nghiệp vừa và nhỏ
Khi rủi ro chính nằm ở nơi khác
Nếu doanh nghiệp hầu như không phải thanh toán hoá đơn cho nhà cung cấp, chẳng hạn cửa hàng bán lẻ thu tiền mặt và thẻ, ít chi phí đầu vào, thì rủi ro chính sẽ khác: đó là lừa đảo giả mạo (phishing) nhắm vào nhân viên và khách hàng.
Cần lưu ý, không biện pháp nào ở trên đòi hỏi doanh nghiệp mua thêm phần mềm. Nếu được chào bán sản phẩm để xử lý vấn đề này trước khi hoàn thành bốn bước trên, doanh nghiệp đang làm ngược thứ tự.
Câu hỏi thường gặp
Nếu đã lỡ chuyển tiền, ngân hàng có lấy lại được không?
Có trường hợp lấy lại được, và khả năng cao hơn nhiều nếu báo trong vài giờ đầu. Hãy gọi cho ngân hàng ngay khi nghi ngờ, trước khi tìm hiểu nguyên nhân. Sau đó báo cáo với Scamwatch.
Doanh nghiệp nhỏ vì sao vẫn bị kẻ gian nhắm tới?
Kẻ gian thường không chọn doanh nghiệp trước. Chúng chiếm một hộp thư rồi mới tìm xem có khoản thanh toán nào đáng lấy. Yếu tố quyết định không phải quy mô doanh nghiệp, mà là số tiền sắp được chuyển.
Tóm lại
Hình thức lừa đảo này không cần vượt qua rào cản kỹ thuật nào. Nó lợi dụng chính quy trình thanh toán của doanh nghiệp, đúng lúc mọi việc đang diễn ra bình thường. Hãy củng cố quy trình trước, rồi mới tính đến công cụ.
Holdrix lo phần công nghệ. Khách hàng tập trung việc kinh doanh.
Cần rà soát quy trình thanh toán của doanh nghiệp? Đặt lịch tư vấn.
Quy trình thanh toán của doanh nghiệp bạn đã đủ an toàn?
Liên hệ với đội ngũ Holdrix để nghe tư vấn và tìm ra giải pháp hợp lý cho doanh nghiệp bạn.